🔐 О профилактике дистанционных мошенничеств: защита от современных угроз
В современном цифровом пространстве особую актуальность приобретает проблема защиты информационных систем от киберугроз. К сожалению, в последнее время активизировались хакерские группировки, нацеленные на внедрение вредоносных программ в электронные системы органов государственной власти и критически важную информационную инфраструктуру Российской Федерации.
📧 Основной способ проникновения — фишинговые рассылки электронных писем, содержащие замаскированные вредоносные вложения или ссылки. Получив доступ к системам, злоумышленники могут не только похитить конфиденциальные данные, но и нарушить работу целых сегментов критической инфраструктуры.
⚠️ Особую опасность представляют массовые рассылки, направленные на сотрудников государственных учреждений и организаций, работающих в сфере критической информационной инфраструктуры. Именно они становятся первой линией защиты от проникновения в системы.
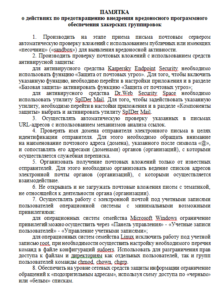
💡 Памятка по профилактике содержит подробное описание основных мошеннических схем и рекомендации по их выявлению. Каждый сотрудник должен быть внимателен к поступающим сообщениям и знать признаки фишинговых писем.
🛡️ Ваша безопасность — это наша общая задача. Будьте бдительны, проверяйте источники информации и не переходите по подозрительным ссылкам. Только совместными усилиями мы сможем создать надёжный барьер на пути современных киберугроз.